
पटना। बिहार के वैशाली जिले में एक मोबाइल ऑपरेटर के क्षेत्रीय वितरक को 700 से अधिक सिम कार्ड कथित तौर पर अवैध तरीके से जारी करने के आरोप में गिरफ्तार किया गया है। जांच के अनुसार, इन सिम कार्ड का इस्तेमाल एक अवैध सिम बॉक्स नेटवर्क में किया जा रहा था, जिसके तार देशभर में दर्ज कम से कम 73 साइबर अपराध मामलों से जुड़े पाए गए हैं। इनमें डिजिटल अरेस्ट के नाम पर की गई साइबर ठगी के मामले भी शामिल हैं।
कार्रवाई के तहत बिहार के वैशाली और ओडिशा के जगतसिंहपुर जिले में 10 ठिकानों पर तलाशी ली गई। इस दौरान मोबाइल फोन, लैपटॉप, सिम कार्ड और अन्य इलेक्ट्रॉनिक उपकरण बरामद किए गए। जांचकर्ता अब इन उपकरणों में मौजूद डिजिटल जानकारी के आधार पर सिम कार्ड जारी करने, उन्हें सक्रिय कराने और बाद में साइबर अपराधों में इस्तेमाल किए जाने की पूरी कड़ी खंगाल रहे हैं।
मामले की शुरुआत पिछले साल बिहार के सुपौल जिले में सामने आए एक अवैध सिम बॉक्स संचालन से हुई थी। वहां कार्रवाई के दौरान 1,300 से अधिक सिम कार्ड बरामद किए गए थे। बाद में इन सिम कार्ड से संबंधित आंकड़ों का तकनीकी विश्लेषण किया गया। जांच में सामने आया कि इन कनेक्शनों का संबंध देश के अलग-अलग हिस्सों में दर्ज कम से कम 73 साइबर अपराध मामलों से था।
इन मामलों में ठगी के लिए अलग-अलग तरीकों का इस्तेमाल किए जाने की जानकारी सामने आई। इनमें डिजिटल अरेस्ट जैसी साइबर ठगी की तकनीक भी शामिल थी, जिसमें अपराधी खुद को पुलिस, जांच एजेंसी या अन्य सरकारी अधिकारी बताकर पीड़ितों पर दबाव बनाते हैं और उनसे पैसे ट्रांसफर कराते हैं। जांचकर्ताओं ने सिम बॉक्स नेटवर्क को ऐसे अपराधों के लिए इस्तेमाल किए गए संचार ढांचे के रूप में देखा है।
1,300 से अधिक सिम कार्ड की जांच के बाद उन प्वाइंट ऑफ सेल केंद्रों की पहचान की गई, जहां से ये कनेक्शन जारी हुए थे। जांच का दायरा बिहार और ओडिशा तक पहुंचा। इसी क्रम में वैशाली जिले में एक मोबाइल ऑपरेटर के क्षेत्रीय वितरक की भूमिका सामने आई।
Proposal for Conducting Cyber Crisis Drill, Tabletop Exercise (TTEx) & CCMP Readiness Exercise
आरोप है कि वितरक ने एक दर्जन से अधिक प्वाइंट ऑफ सेल केंद्रों के प्रमाण-पत्र और लॉगिन संबंधी जानकारी का कथित रूप से दुरुपयोग कर 700 से ज्यादा सिम कार्ड जारी किए। जांचकर्ताओं को आशंका है कि इन सिम कार्ड को वास्तविक ग्राहकों की जानकारी का इस्तेमाल करके या उनकी जानकारी के बिना सक्रिय कराया गया।
जांच में यह भी सामने आया कि कई ऐसे लोगों को अपने नाम पर सिम जारी होने की जानकारी तक नहीं थी। ऐसे मामलों में ई-केवाईसी प्रक्रिया के दौरान इस्तेमाल की गई पहचान संबंधी जानकारी की जांच की जा रही है। इसके साथ ही उन परिस्थितियों की भी पड़ताल हो रही है, जिनमें अलग-अलग उद्देश्यों के लिए एकत्र किए गए बायोमेट्रिक डेटा का कथित तौर पर दुरुपयोग कर सिम कार्ड सक्रिय किए गए।
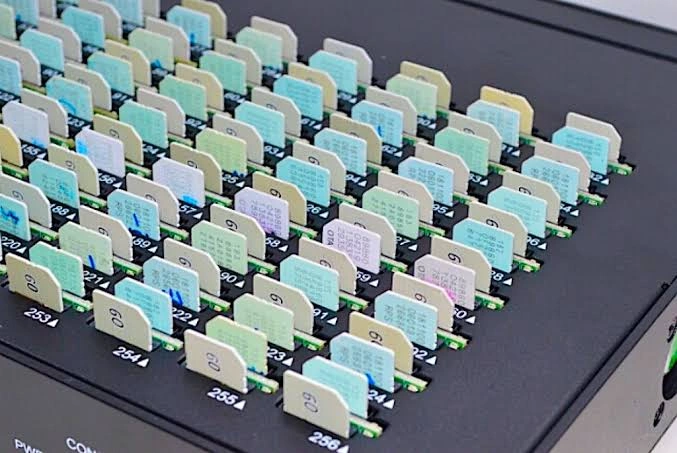
अवैध सिम बॉक्स में बड़ी संख्या में सिम कार्ड एक साथ लगाए जाते हैं। इसके जरिए इंटरनेट या अन्य संचार माध्यमों से आने वाली कॉल को मोबाइल नेटवर्क के माध्यम से स्थानीय नंबरों से संचालित किया जा सकता है। अपराधी ऐसे नेटवर्क का इस्तेमाल अपनी वास्तविक पहचान और स्थान छिपाने, बड़ी संख्या में कॉल करने तथा साइबर ठगी के लिए संपर्क स्थापित करने में कर सकते हैं।
जांच एजेंसी अब यह पता लगाने में जुटी है कि गिरफ्तार वितरक के माध्यम से जारी किए गए 700 से अधिक सिम कार्ड किन लोगों तक पहुंचे और उनका इस्तेमाल किन-किन साइबर अपराधों में हुआ। प्वाइंट ऑफ सेल संचालकों की भूमिका, सिम सक्रिय कराने की प्रक्रिया और संबंधित दस्तावेजों की भी जांच की जा रही है।
मामले में भारतीय न्याय संहिता के तहत धोखाधड़ी, जालसाजी और जबरन वसूली सहित पहचान की चोरी से जुड़े प्रावधानों में जांच की जा रही है। सूचना प्रौद्योगिकी अधिनियम के कंप्यूटर संबंधी अपराधों और दूरसंचार अधिनियम, 2022 के प्रावधानों के उल्लंघन की भी पड़ताल जारी है। बरामद मोबाइल फोन और लैपटॉप से मिलने वाले डेटा के आधार पर इस नेटवर्क से जुड़े अन्य संदिग्धों की पहचान करने की कोशिश की जा रही है।