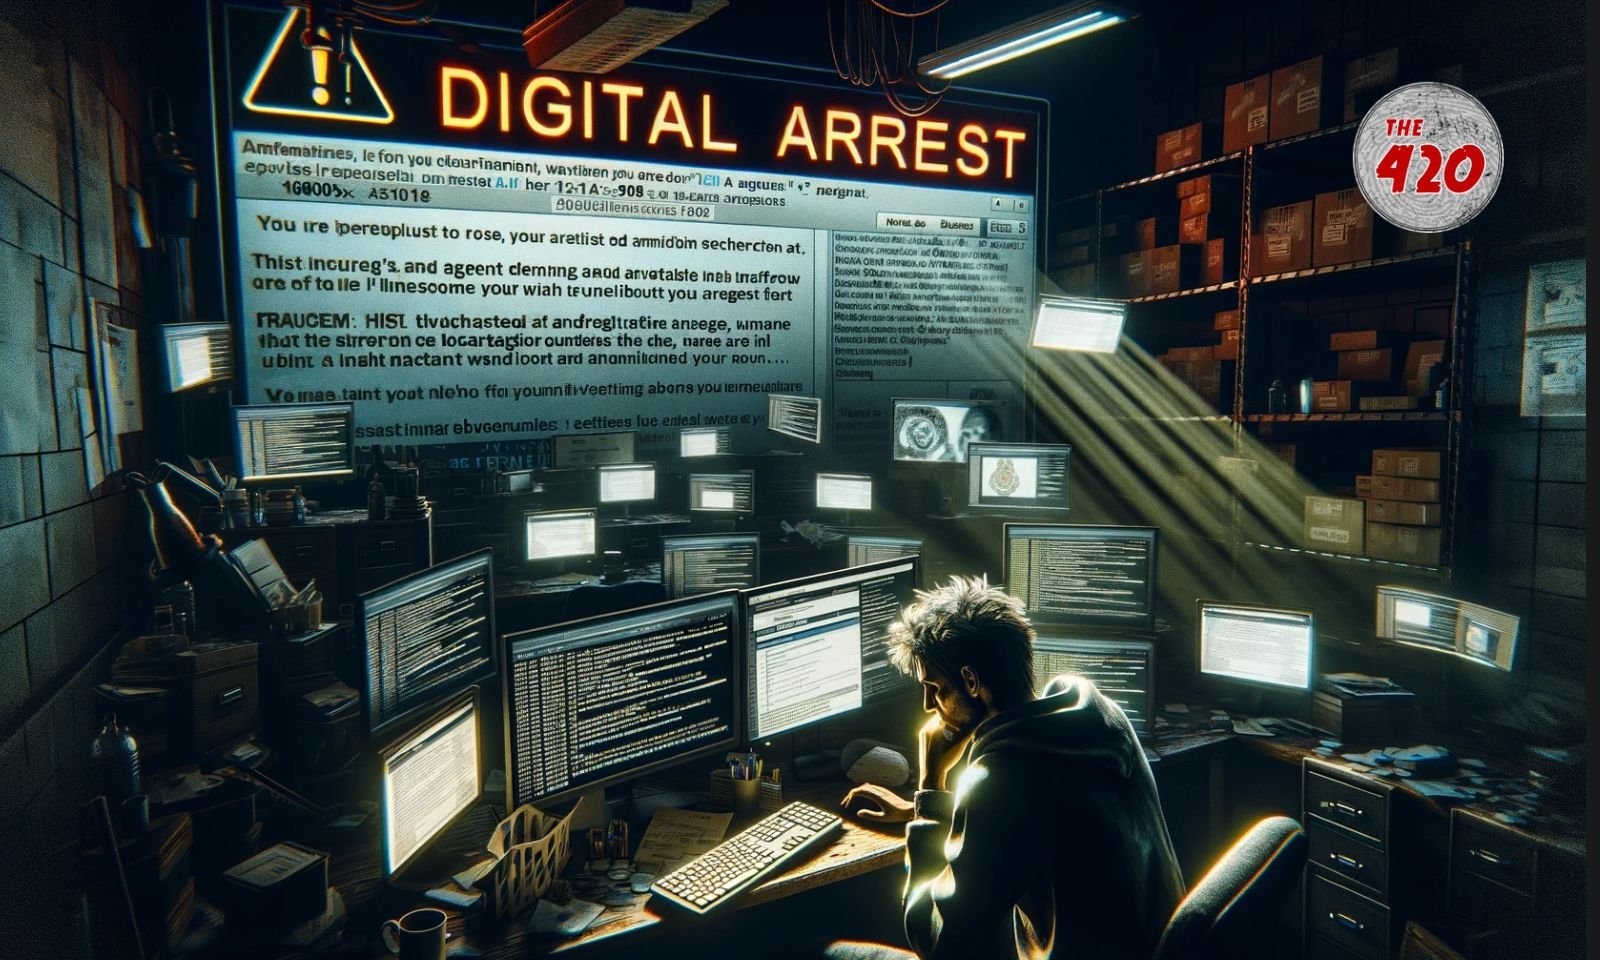

कानपुर। स्वरूपनगर निवासी डॉ. योगेश चंद्र मिश्रा को एक सप्ताह तक डिजिटल अरेस्ट रखकर 48 लाख रुपये की कथित साइबर ठगी करने वाले गिरोह के तीन आरोपियों को साइबर पुलिस ने गिरफ्तार किया है। आरोपियों ने खुद को प्रवर्तन निदेशालय (ईडी) और केंद्रीय जांच ब्यूरो (सीबीआई) का अधिकारी बताकर डॉक्टर को आतंकवादी गतिविधियों में संलिप्तता का डर दिखाया था। इसके बाद कानूनी कार्रवाई और गिरफ्तारी की धमकी देकर रकम ट्रांसफर कराई गई। जांच में सामने आया कि ठगी की रकम बोगस फर्म के बैंक खाते के जरिए ठिकाने लगाई जाती थी।
गिरफ्तार आरोपियों की पहचान नवाबगंज निवासी वासू, कैंट निवासी कंचन प्रजापति और रायबरेली निवासी आतिश कुमार के रूप में हुई है। पुलिस के मुताबिक, तीनों प्रतापगढ़ में एक कार्यालय संचालित करते थे। इसी के साथ ‘बाउकोया कॉन्ट्रैक्टर्स प्राइवेट लिमिटेड’ नाम से एक बोगस फर्म बनाई गई थी। आरोप है कि इसी फर्म के बैंक खाते का इस्तेमाल साइबर ठगी से हासिल रकम को जमा करने और आगे ट्रांसफर करने के लिए किया जाता था। पुलिस अब गिरोह के कथित सरगना मुकुल चौबे की तलाश कर रही है।
ईडी-सीबीआई अधिकारी बनकर दी धमकी
डॉ. मिश्रा ने 19 सितंबर को साइबर पुलिस में प्राथमिकी दर्ज कराई थी। शिकायत के मुताबिक, साइबर ठगों ने संपर्क कर खुद को ईडी और सीबीआई का अधिकारी बताया। इसके बाद उन्हें लगातार एक सप्ताह तक डिजिटल अरेस्ट रखा गया। ठगों ने कथित तौर पर उनके बैंक खाते और वित्तीय गतिविधियों को लेकर सवाल किए और आतंकवादी गतिविधियों से संबंध होने का डर दिखाया। गिरफ्तारी और गंभीर कानूनी कार्रवाई की धमकी देकर उनसे 48 लाख रुपये अलग-अलग खातों में ट्रांसफर करा लिए गए।
FCRF Launches CP-FRM to Build India’s Next Generation of Fraud Risk Professionals
मामले की जांच में पुलिस ने उन बैंक खातों की पड़ताल शुरू की, जिनमें डॉक्टर की रकम भेजी गई थी। जांच के दौरान इन खातों के खिलाफ राष्ट्रीय साइबर अपराध रिपोर्टिंग पोर्टल (एनसीआरपी) पर पहले से दर्ज शिकायतों का पता चला। पुलिस के अनुसार, तीन राज्यों से इन खातों को लेकर चार शिकायतें दर्ज थीं। इन शिकायतों में कुल 1.46 करोड़ रुपये की कथित साइबर ठगी का उल्लेख था। इसमें उत्तर प्रदेश के अलावा दिल्ली और महाराष्ट्र के पीड़ित भी शामिल बताए गए हैं।
10-10 हजार रुपये वेतन पर रखे गए थे
पुलिस की जांच में सामने आया कि गिरफ्तार तीनों आरोपी प्रतापगढ़ स्थित बोगस फर्म के कार्यालय का संचालन करते थे। पुलिस के मुताबिक, कथित सरगना मुकुल चौबे ने इसी साल फरवरी में तीनों को 10-10 हजार रुपये मासिक वेतन पर काम पर रखा था। वासू और कंचन प्रतापगढ़ स्थित कार्यालय में काम करते थे, जबकि आतिश का सिम नंबर बोगस फर्म के बैंक खाते में पंजीकृत था।
पुलिस के अनुसार, तीनों आरोपियों के खिलाफ कानपुर और उन्नाव जिले के अलग-अलग थानों में साइबर ठगी और धोखाधड़ी से जुड़े कई मामले पहले से दर्ज हैं। पूछताछ और बैंक खातों की जांच के जरिए पुलिस गिरोह के अन्य सदस्यों और रकम के लेनदेन की कड़ियां जोड़ने का प्रयास कर रही है।
सरगना की तलाश में दबिश
पुलिस के मुताबिक, कथित सरगना मुकुल चौबे के खिलाफ कानपुर के चार और उन्नाव के एक थाने में मामले दर्ज हैं। उसका नाम कर्नलगंज में दर्ज केस्को के पीएफ घोटाले से जुड़े मामले में भी सामने आया था। फिलहाल पुलिस उसकी गिरफ्तारी के लिए झांसी और मध्य प्रदेश के अलग-अलग जिलों में दबिश दे रही है।
‘डिजिटल अरेस्ट’ में डर को बनाया जाता है हथियार
प्रख्यात साइबर अपराध विशेषज्ञ और पूर्व आईपीएस अधिकारी प्रो. त्रिवेणी सिंह के मुताबिक, डिजिटल अरेस्ट जैसे साइबर अपराधों में ठग पीड़ित के भीतर तत्काल गिरफ्तारी, बदनामी या कानूनी कार्रवाई का भय पैदा करते हैं। फर्जी अधिकारी बनकर वीडियो कॉल पर पूछताछ, दस्तावेजों की जांच और बैंक खातों से जुड़े सवालों के जरिए पीड़ित को मानसिक दबाव में रखा जाता है। इसके बाद कथित जांच या कानूनी प्रक्रिया के नाम पर रकम ट्रांसफर कराने की कोशिश की जाती है।
ऐसे मामलों में किसी भी वास्तविक जांच एजेंसी की पहचान केवल फोन या वीडियो कॉल के आधार पर स्वीकार नहीं करनी चाहिए। ईडी, सीबीआई या पुलिस का अधिकारी बनकर कोई व्यक्ति यदि तत्काल पैसे ट्रांसफर करने, बैंक खाते की जानकारी देने या वीडियो कॉल पर लगातार जुड़े रहने का दबाव बनाए तो बातचीत रोककर संबंधित एजेंसी के आधिकारिक माध्यम से सत्यापन करना चाहिए।
अनजान लिंक या एप से भी बचें
साइबर ठगी से बचने के लिए बैंक खाते, ओटीपी, पासवर्ड, आधार या पैन की जानकारी किसी अनजान व्यक्ति के साथ साझा नहीं करनी चाहिए। अनजान लिंक से कोई एप डाउनलोड नहीं करना चाहिए और किसी व्यक्ति के कहने पर रिमोट एक्सेस देने वाले एप का इस्तेमाल नहीं करना चाहिए।
यदि ठगी हो जाए तो बैंक को तुरंत सूचना देकर संबंधित लेनदेन पर रोक लगाने का प्रयास करना चाहिए। फ्रॉड कॉल, मोबाइल नंबर, संदेश, स्क्रीनशॉट और बैंक लेनदेन से जुड़े सभी साक्ष्य सुरक्षित रखने चाहिए, ताकि जांच में रकम के प्रवाह और आरोपियों तक पहुंचने में मदद मिल सके।