
नई दिल्ली। क्रिप्टोकरेंसी के बढ़ते इस्तेमाल के साथ डिजिटल निवेश के नाम पर होने वाली धोखाधड़ी का वैश्विक नेटवर्क भी तेजी से फैल रहा है। अमेरिका में इस चुनौती से निपटने के लिए ब्रुकलिन डिस्ट्रिक्ट अटॉर्नी कार्यालय की वर्चुअल करेंसी यूनिट की प्रमुख अलोना काट्ज ने अंतरराष्ट्रीय स्तर पर फैले एक संदिग्ध साइबर ठगी नेटवर्क के खिलाफ व्यापक कार्रवाई की। छह अक्टूबर की रात शुरू हुए इस अभियान में तीन अलग-अलग टाइम जोन में फैले डिजिटल बुनियादी ढांचे को निशाना बनाया गया। महीनों की जांच और योजना के बाद शुरू हुई कार्रवाई के दौरान रात करीब दो बजे जांच टीम के निशाने पर आए कई सर्वर बंद होने लगे। इस अभियान को स्थानीय अभियोजन कार्यालय की ओर से किए गए व्यापक अंतरराष्ट्रीय प्रयासों में से एक माना गया।
अमेरिकी जांच एजेंसी एफबीआई के आंकड़ों के मुताबिक, वर्ष 2025 में अमेरिका में क्रिप्टोकरेंसी धोखाधड़ी से संबंधित दर्ज नुकसान 11.4 अरब डॉलर तक पहुंच गया। यह आंकड़ा तीन साल पहले दर्ज नुकसान के मुकाबले लगभग तीन गुना है। डिजिटल परिसंपत्तियों के माध्यम से होने वाले सीमापार लेनदेन ने अपराधियों को अलग-अलग देशों में बैठे लोगों को निशाना बनाने का अवसर दिया है। वहीं, जांच एजेंसियों के लिए ऐसे मामलों में धन के प्रवाह का पता लगाना, डिजिटल साक्ष्य जुटाना और विदेशों में मौजूद संदिग्ध तकनीकी ढांचे को निष्क्रिय करना बड़ी चुनौती बना हुआ है।
पीड़ितों की शिकायतों के बाद बनी विशेष इकाई
ब्रुकलिन में क्रिप्टोकरेंसी निवेश से जुड़ी धोखाधड़ी के मामले बढ़ने के बाद एक विशेष जांच इकाई स्थापित करने की जरूरत महसूस हुई। ब्रुकलिन के डिस्ट्रिक्ट अटॉर्नी एरिक गोंजालेज के मुताबिक, पहले ऐसे मामलों के कई पीड़ित जब न्यूयॉर्क पुलिस विभाग के पास शिकायत लेकर पहुंचते थे, तो उन्हें दूसरे स्थान पर जाने के लिए कहा जाता था। इसकी एक वजह क्रिप्टोकरेंसी से जुड़े जटिल निवेश घोटालों की जांच करने में विशेषज्ञता की कमी थी।
लगातार बढ़ती शिकायतों को देखते हुए गोंजालेज ने वर्ष 2023 में वर्चुअल करेंसी यूनिट स्थापित की। इसके प्रमुख की जिम्मेदारी अलोना काट्ज को सौंपी गई, जो इससे पहले मैनहट्टन डिस्ट्रिक्ट अटॉर्नी कार्यालय के साइबर अपराध और पहचान चोरी संबंधी मामलों के विभाग में काम कर चुकी थीं।
काट्ज के पास कंप्यूटर प्रोग्रामिंग का औपचारिक अनुभव नहीं था। वह कानून की पढ़ाई कर चुकी हैं और साहित्य में भी उनकी रुचि है। इसके बावजूद उन्होंने क्रिप्टोकरेंसी लेनदेन, डिजिटल वॉलेट और ऑनलाइन निवेश मंचों की कार्यप्रणाली को समझने पर विशेष ध्यान दिया। उनकी टीम ने धीरे-धीरे उन नेटवर्कों की पहचान करने की कोशिश शुरू की, जिनका इस्तेमाल निवेशकों को ठगने के लिए किया जा रहा था।
प्रवासी समुदायों को भरोसे में लेकर बिछाया जाल
जांच के दौरान सामने आया कि ब्रुकलिन के ब्राइटन बीच और शीप्सहेड बे जैसे इलाकों के कई लोग क्रिप्टो निवेश घोटालों के शिकार हुए थे। इन क्षेत्रों में रूसी और यूक्रेनी मूल के प्रवासियों की बड़ी आबादी रहती है।
जांचकर्ताओं के अनुसार, ठग अक्सर रूसी भाषा में बातचीत करते थे और खुद को ऐसे प्रवासियों के रूप में पेश करते थे, जिन्होंने अमेरिका में कारोबार या क्रिप्टोकरेंसी ट्रेडिंग से अच्छी कमाई की थी। इस तरीके से वे संभावित पीड़ितों का भरोसा जीतते और उन्हें डिजिटल परिसंपत्तियों में निवेश करने के लिए प्रेरित करते थे।
ठगी का तरीका अपेक्षाकृत सरल था। शुरुआत में लोगों से कुछ सौ डॉलर निवेश कराए जाते थे। विश्वास कायम करने के लिए उन्हें शुरुआती चरण में छोटी रकम निकालने की अनुमति भी दी जाती थी। इससे निवेशकों को लगता था कि संबंधित मंच वास्तविक है और उनके पैसे पर अच्छा मुनाफा मिल सकता है।
लेकिन जब पीड़ित अपनी पूरी रकम निकालने की कोशिश करते, तो उनसे भारी शुल्क मांगा जाता या ठग उनसे संपर्क तोड़ लेते थे। इस तरह शुरुआती निवेश और निकासी की सुविधा के जरिए भरोसा जीतने के बाद लोगों को अधिक रकम लगाने के लिए प्रेरित किया जाता था। बाद में कई पीड़ित अपनी जमा पूंजी वापस पाने के लिए परेशान होते थे।
ब्लॉकचेन के सुरागों से खुलीं नेटवर्क की परतें
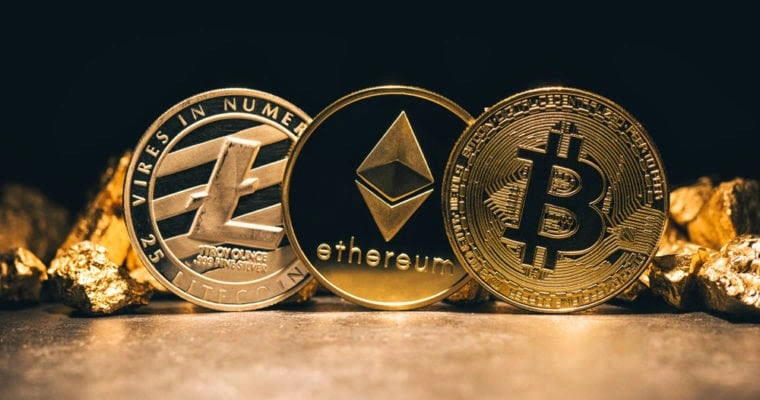
काट्ज और उनकी टीम ने जांच के दौरान बिटकॉइन और टेदर जैसे डिजिटल टोकन के लेनदेन पर लगातार नजर रखी। क्रिप्टोकरेंसी लेनदेन का एक महत्वपूर्ण पहलू यह है कि उनकी गतिविधियां ब्लॉकचेन नामक सार्वजनिक डिजिटल बहीखाते में दर्ज होती हैं। उपयुक्त तकनीकी उपकरणों की मदद से जांचकर्ता अलग-अलग डिजिटल वॉलेट के बीच धन के प्रवाह का पता लगा सकते हैं।
हालांकि, किसी लेनदेन की गतिविधि का पता लगाना और उसके पीछे मौजूद व्यक्ति की पहचान स्थापित करना अलग-अलग प्रक्रियाएं हैं। इसके लिए डिजिटल लेनदेन का विश्लेषण करने के साथ अन्य साक्ष्यों और जांच संबंधी जानकारियों का मिलान करना भी जरूरी होता है।
कई महीनों की पड़ताल के बाद टीम ने उन वेबसाइटों की पहचान की, जिनका इस्तेमाल कथित तौर पर निवेशकों को ठगने के लिए किया जा रहा था। इन वेबसाइटों को बंद कराने की कार्रवाई की गई। जांच के दौरान उनकी ब्रांडिंग और तकनीकी ढांचे में समानताएं भी सामने आईं। इन संकेतों ने जांचकर्ताओं का ध्यान पूर्वी यूरोप, विशेषकर यूक्रेन से जुड़े साइबर बुनियादी ढांचे की ओर खींचा।
सर्वरों तक पहुंचने के लिए विकसित किए नए तरीके
जांचकर्ताओं के सामने सबसे बड़ी समस्या यह थी कि वेबसाइटों को बंद कराने के बावजूद संदिग्ध नेटवर्क दोबारा सक्रिय हो सकते थे। केवल ऑनलाइन मंचों को निष्क्रिय करने से उनके पीछे काम कर रहे पूरे तंत्र को खत्म करना मुश्किल था। इसी वजह से काट्ज की टीम ने उन सर्वरों की पहचान करने के लिए नए तरीके विकसित किए, जिनके सहारे कथित ठगी वाली वेबसाइटें संचालित हो रही थीं।
इन तरीकों का पूरा विवरण सार्वजनिक नहीं किया गया है। छह अक्टूबर की रात की कार्रवाई इसी लंबी जांच और तैयारी का हिस्सा थी। तीन अलग-अलग टाइम जोन में एक साथ कार्रवाई किए जाने से अभियान का अंतरराष्ट्रीय दायरा सामने आया।
यह मामला दर्शाता है कि क्रिप्टोकरेंसी से जुड़ी अंतरराष्ट्रीय ठगी के खिलाफ कार्रवाई केवल संदिग्ध खातों या वेबसाइटों को बंद करने तक सीमित नहीं रह सकती। इसके लिए डिजिटल लेनदेन की निगरानी, ब्लॉकचेन विश्लेषण, तकनीकी बुनियादी ढांचे की पहचान और विभिन्न क्षेत्रों में समन्वित जांच की जरूरत होती है। क्रिप्टोकरेंसी की सीमापार प्रकृति के कारण अपराधियों तक पहुंचने के लिए जांच एजेंसियों को वित्तीय और तकनीकी साक्ष्यों को जोड़कर पूरे नेटवर्क की कार्यप्रणाली समझनी पड़ती है।