Follow us on Google News

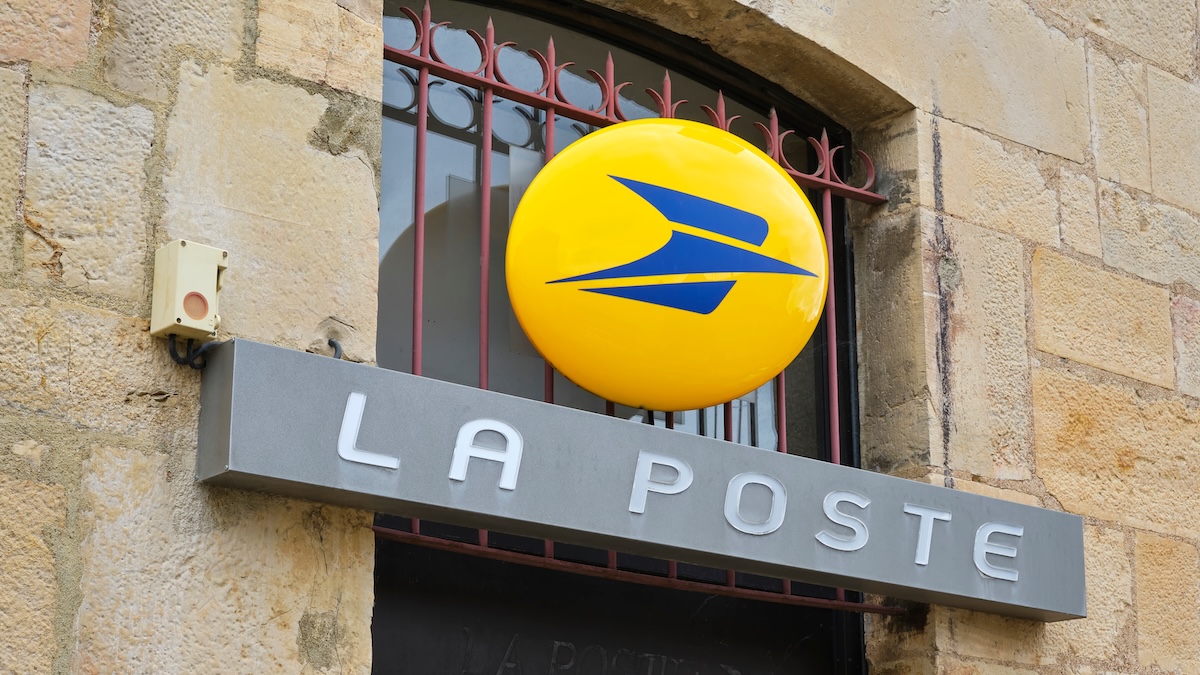
पेरिस: फ्रांस की राष्ट्रीय डाक सेवा La Poste की सहायक कंपनी Maileva पर हुए साइबर हमले में करीब 2.2 करोड़ लोगों की निजी जानकारी प्रभावित होने की आशंका है। यह संख्या फ्रांस की कुल आबादी के लगभग एक-तिहाई के बराबर है। शुरुआती जानकारी के मुताबिक, नाम और डाक पते जैसे व्यक्तिगत विवरण तक अनधिकृत पहुंच हुई हो सकती है, जबकि कंपनी ने कहा है कि बैंकिंग विवरण प्रभावित नहीं हुए।
La Poste ने 15 नवंबर को पुष्टि की कि Maileva को सितंबर के मध्य में साइबर हमले का सामना करना पड़ा था। Maileva, La Poste Group की सहायक कंपनी Docaposte के अंतर्गत काम करती है और व्यवसायों, अस्पतालों, सामाजिक आवास प्रदाताओं तथा सार्वजनिक संस्थानों के लिए डिजिटल दस्तावेज वितरण सेवाएं उपलब्ध कराती है। प्लेटफॉर्म हर साल करीब 18 करोड़ दस्तावेजों को प्रोसेस करता है। ऐसे में कई प्रभावित लोग संभवतः कभी सीधे Maileva के ग्राहक भी नहीं रहे होंगे।
अस्पतालों और हाउसिंग संस्थाओं ने जारी की चेतावनी
इस साइबर हमले के बाद स्वास्थ्य संस्थानों और सामाजिक आवास प्रदाताओं ने भी अपने ग्राहकों और मरीजों को सतर्क करना शुरू किया है। Hauts-de-Seine स्थित Foch Hospital ने मरीजों को बताया कि 9 सितंबर से 23 सितंबर के बीच भेजे गए कुछ भुगतान अनुस्मारक पत्रों तक हमलावरों की पहुंच हुई हो सकती है। हालांकि, अस्पताल ने स्पष्ट किया कि इन दस्तावेजों में मरीजों के उपचार या बैंक खातों से जुड़ी जानकारी शामिल नहीं थी।
FCRF Launches Certified Chief Risk Officer (CRO) Program for India’s Risk Leaders
इसी तरह सामाजिक आवास प्रदाता Flandre Opale Habitat ने भी अपने निवासियों को चेतावनी दी कि प्रशासनिक और वित्तीय जानकारी, जिसमें बिल की राशि जैसी सूचनाएं शामिल हो सकती हैं, प्रभावित हुई होंगी। संस्था ने यह भी कहा कि पिछले दस वर्षों में भेजे गए कुछ पत्राचार तक अनधिकृत पहुंच की आशंका है।
वेतन पर्ची और बिल भी हो सकते हैं प्रभावित
Maileva के जरिए कर्मचारी वेतन पर्चियां, अस्पताल बिल, भुगतान अनुस्मारक और अन्य प्रशासनिक दस्तावेज भी प्रोसेस किए जाते हैं। इसी वजह से साइबर सुरक्षा विशेषज्ञों को आशंका है कि चोरी हुई जानकारी का इस्तेमाल आगे चलकर अत्यधिक विश्वसनीय फिशिंग अभियानों में किया जा सकता है।
यदि किसी हमलावर के पास किसी व्यक्ति का नाम, पता और किसी अस्पताल, नियोक्ता या हाउसिंग संस्था से संबंधित वास्तविक पत्राचार की जानकारी मौजूद हो, तो वह नकली भुगतान नोटिस या बिल को अधिक विश्वसनीय रूप दे सकता है।
La Poste ने दर्ज कराई शिकायत
La Poste के अनुसार, साइबर हमला सामने आने के बाद Maileva की तकनीकी टीम ने प्रभावित सिस्टम को सुरक्षित करने के लिए जरूरी कदम उठाए। कंपनी ने औपचारिक शिकायत भी दर्ज कराई है और मामले में न्यायिक जांच जारी है।
प्रभावित संस्थागत ग्राहकों को घटना की पहचान होने के कुछ दिनों के भीतर सूचित किया गया। फ्रांस की डेटा संरक्षण संस्था CNIL को भी इसकी जानकारी दी गई। इसके बाद Maileva के क्लाइंट संगठनों को अपने उन ग्राहकों और नागरिकों को सूचित करने का अवसर मिला, जिनकी जानकारी प्रभावित हो सकती थी।
La Poste ने यह भी कहा है कि अब तक डेटा में किसी तरह की छेड़छाड़ या उसे नष्ट किए जाने के संकेत नहीं मिले हैं।
साइबर सुरक्षा विशेषज्ञों ने प्रभावित लोगों को सलाह दी है कि यदि उन्हें किसी अस्पताल, नियोक्ता, हाउसिंग संस्था या सार्वजनिक निकाय के नाम से भुगतान मांगने वाला संदेश मिले, तो उस संदेश में दिए गए लिंक या संपर्क विवरण पर भरोसा करने के बजाय संबंधित संस्था की आधिकारिक वेबसाइट या सत्यापित नंबर के जरिए पुष्टि करें। यह हमला एक बार फिर दिखाता है कि थर्ड-पार्टी सर्विस प्रोवाइडर पर हुआ साइबर हमला उन लाखों लोगों को प्रभावित कर सकता है, जिन्होंने उस कंपनी से कभी सीधे संपर्क भी नहीं किया हो।