
Follow us on Google News

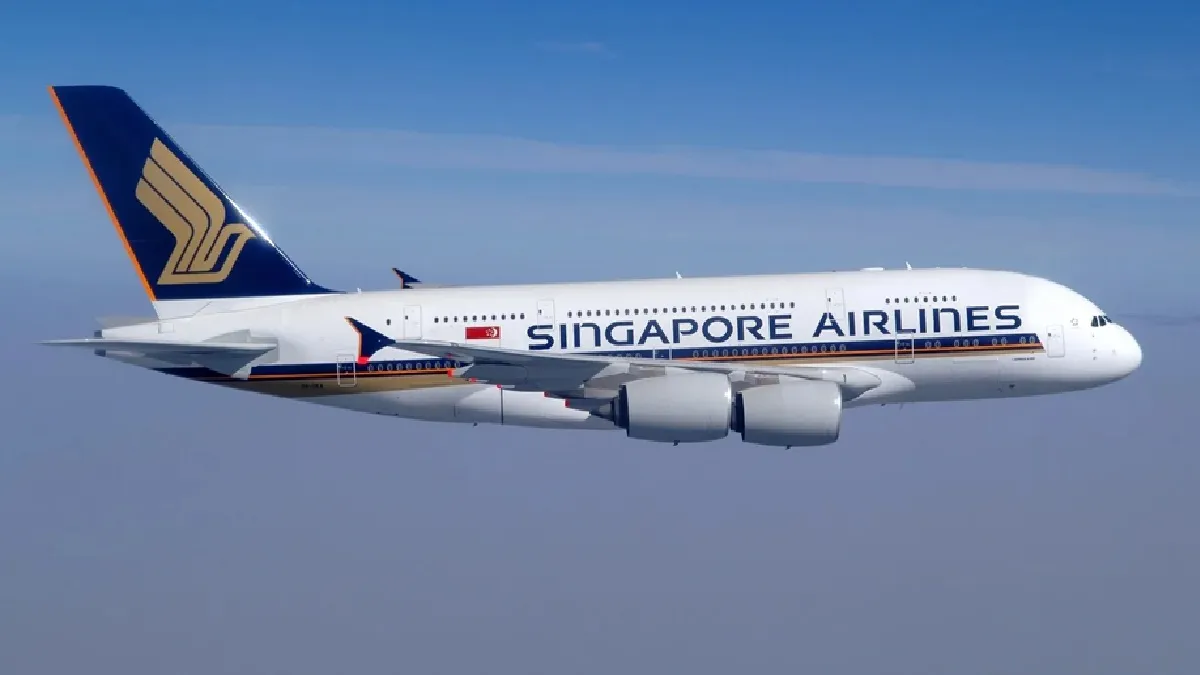
सिंगापुर एयरलाइंस ने साइबर सुरक्षा से जुड़ी एक घटना का खुलासा किया है, जिसमें उसके करीब 46 हजार बुकिंग रिकॉर्ड प्रभावित होने की आशंका है। यह घटना एयरलाइन के रिजर्वेशन टेक्नोलॉजी प्रदाता Amadeus के सिस्टम से जुड़ी है। कंपनी के मुताबिक, एयरलाइन के अपने आंतरिक आईटी सिस्टम में सेंध नहीं लगी, लेकिन बाहरी बुकिंग सिस्टम में संग्रहित यात्रियों की कुछ जानकारियां उजागर हो सकती हैं। इस घटना का असर कई अन्य अंतरराष्ट्रीय एयरलाइंस पर भी पड़ा है।
यात्रियों की कौन-कौन सी जानकारियां हो सकती हैं उजागर?
सिंगापुर एयरलाइंस के अनुसार, प्रभावित बुकिंग रिकॉर्ड में यात्रियों के नाम, बुकिंग रेफरेंस नंबर, यात्रा कार्यक्रम और बुकिंग क्लास जैसी जानकारियां शामिल हो सकती हैं। इसके अलावा करीब 620 बुकिंग रिकॉर्ड में कुछ अतिरिक्त व्यक्तिगत जानकारियों तक पहुंच बनाए जाने की आशंका है।
इनमें यात्रियों के ईमेल पते, फोन नंबर, यात्रा दस्तावेजों का विवरण और KrisFlyer सदस्यता नंबर शामिल हैं। हालांकि, एयरलाइन ने स्पष्ट किया है कि सभी प्रभावित रिकॉर्ड में ये सभी जानकारियां मौजूद होना जरूरी नहीं है।
इस घटना ने यात्रियों की निजी जानकारी की सुरक्षा को लेकर चिंता बढ़ा दी है। खासकर ऐसे समय में जब एयरलाइंस टिकट बुकिंग, चेक-इन और अन्य सेवाओं के लिए बड़े स्तर पर डिजिटल प्लेटफॉर्म और बाहरी तकनीकी प्रदाताओं पर निर्भर हैं।
बैंक खाते और क्रेडिट कार्ड की जानकारी सुरक्षित
साइबर घटना के बावजूद यात्रियों के बैंक खातों और भुगतान संबंधी जानकारियों के लीक होने की पुष्टि नहीं हुई है। Amadeus ने बताया कि ग्राहकों के बैंक अकाउंट और क्रेडिट कार्ड का विवरण इस घटना में उजागर नहीं हुआ। कंपनी के अनुसार, मौजूदा रिजर्वेशन में भी कोई बदलाव नहीं किया गया है।
सिंगापुर एयरलाइंस ने भी स्पष्ट किया है कि उसका अपना आईटी नेटवर्क सुरक्षित है और यह घटना बाहरी तकनीकी सेवा प्रदाता के सिस्टम से संबंधित है। यानी साइबर सुरक्षा से जुड़ी समस्या एयरलाइन के आंतरिक नेटवर्क के बजाय उस बाहरी वातावरण में सामने आई, जहां यात्रियों की बुकिंग संबंधी जानकारी रखी जाती है।
https://the420.in/fcrf-academy-12-india-focused-professional-certifications/
प्रभावित यात्रियों से संपर्क कर रही एयरलाइन
सिंगापुर एयरलाइंस ने प्रभावित यात्रियों से संपर्क करना शुरू कर दिया है, खासकर उन लोगों से जिनकी यात्रा आने वाले दिनों में निर्धारित है। एहतियाती कदम के तौर पर एयरलाइन प्रभावित बुकिंग से जुड़े रेफरेंस नंबर बदलने की प्रक्रिया भी अपना रही है।
इस कदम का उद्देश्य बुकिंग से जुड़ी जानकारी के संभावित दुरुपयोग के जोखिम को कम करना है। एयरलाइन ने ऐसी कोई जानकारी नहीं दी है कि इस साइबर घटना के कारण यात्रियों की यात्रा योजनाओं में बदलाव हुआ हो।
Amadeus के मुताबिक, उसने अपने एक ऐसे सिस्टम में सुरक्षा संबंधी कमजोरी की पहचान की थी, जिसका इस्तेमाल यात्रा बुकिंग की जानकारी देखने के लिए किया जाता है। इस कमजोरी के कारण उसके प्लेटफॉर्म से प्रोसेस की गई कुछ बुकिंग की जानकारी तक अनधिकृत पहुंच की आशंका पैदा हुई। हालांकि, कंपनी ने अभी तक यह नहीं बताया है कि दुनिया भर में उसकी सेवाओं का इस्तेमाल करने वाली एयरलाइंस के कुल कितने ग्राहक प्रभावित हुए हैं।
Cathay Pacific और Japan Airlines के ग्राहक भी प्रभावित
इस घटना का असर केवल सिंगापुर एयरलाइंस तक सीमित नहीं है। Cathay Pacific, Japan Airlines, Malaysia Airlines और दक्षिण कोरिया की Asiana Airlines समेत कई अंतरराष्ट्रीय एयरलाइंस ने भी Amadeus से जुड़े साइबर सुरक्षा मामले के कारण ग्राहकों की जानकारी प्रभावित होने की बात कही है।
Cathay Pacific ने करीब 53 हजार बुकिंग से संबंधित जानकारी प्रभावित होने की जानकारी दी है, जबकि Japan Airlines के मुताबिक, उसके लगभग 92 हजार ग्राहकों का डेटा इस घटना से जुड़ा है। हालांकि, अलग-अलग एयरलाइंस के ये आंकड़े प्रभावित रिकॉर्ड और व्यक्तियों की अलग-अलग श्रेणियों पर आधारित हैं, इसलिए इनकी सीधे तुलना नहीं की जा सकती।
यह घटना बताती है कि कंपनियों के बाहरी तकनीकी सेवा प्रदाताओं पर बढ़ते निर्भरता के साथ साइबर सुरक्षा का जोखिम भी बढ़ रहा है। किसी एक साझा प्लेटफॉर्म में मौजूद कमजोरी कई कंपनियों के ग्राहकों की निजी जानकारी को खतरे में डाल सकती है, भले ही उन कंपनियों के अपने आंतरिक नेटवर्क सुरक्षित हों।