
लखनऊ। साइबर जालसाजों ने फर्जी यातायात चालान का झांसा देकर एक व्यक्ति के मोबाइल में सेंध लगाई और करीब छह दिन तक डिवाइस पर नियंत्रण बनाए रखा। इस दौरान पीड़ित के खाते से कुल ₹2 लाख निकाल लिए गए। मामला तब सामने आया जब मोबाइल अचानक बंद हो गया और अगले दिन अपने आप चालू होने के बाद उसमें हुए लेनदेन के संदेश मिले। पीड़ित की शिकायत पर अलीगंज थाने में एफआईआर दर्ज कर साइबर सेल ने जांच शुरू कर दी है।
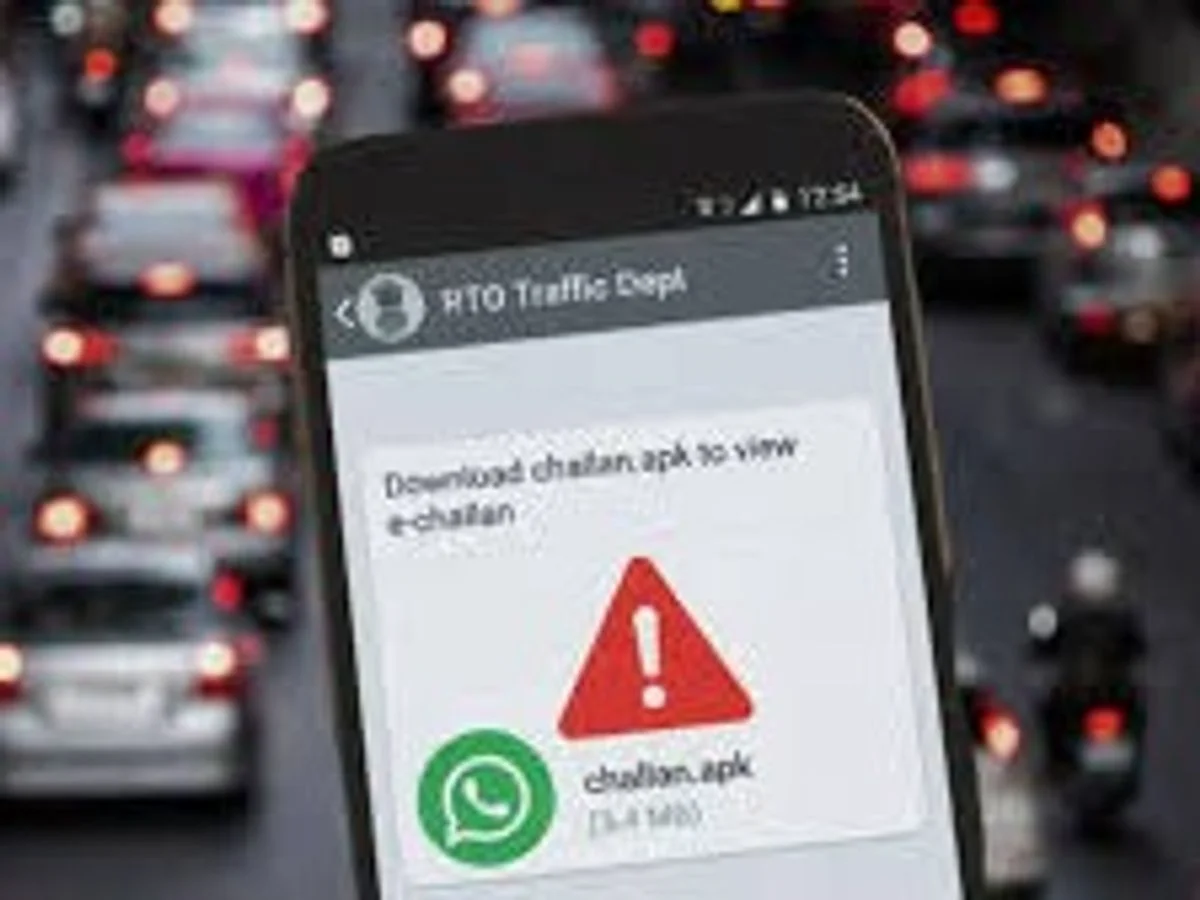
अलीगंज के चौधरी टोला निवासी उत्तम ने पुलिस को दी शिकायत में बताया कि 6 सितंबर की शाम उनके व्हाट्सऐप पर एक अनजान नंबर से APK फाइल भेजी गई। संदेश भेजने वाले ने खुद को चालान से जुड़ा बताते हुए कहा कि उसके और उत्तम के नाम से चालान आया है। संदेश में दावा किया गया कि उसे मिले नोटिस में दोनों के नाम दर्ज हैं। इसके साथ भेजी गई फाइल खोलकर चालान की जानकारी जांचने के लिए कहा गया।
उत्तम ने बताया कि उन्होंने संदेश में दी गई APK फाइल खोल दी। इसके बाद उनके मोबाइल में सेंध लग गई, हालांकि उस समय उन्हें इसकी जानकारी नहीं हुई। जालसाजों ने कथित तौर पर फोन तक पहुंच हासिल कर ली और उसका इस्तेमाल करते हुए आगे की गतिविधियां जारी रखीं। मोबाइल पर किसी तरह की असामान्य गतिविधि तत्काल दिखाई नहीं देने के कारण पीड़ित को शुरुआत में संदेह नहीं हुआ।
फर्जी APK खोलने के अगले दिन उनके एक क्रेडिट कार्ड से ₹2 का लेनदेन हुआ। रकम बेहद कम होने के कारण उन्होंने इसे गंभीरता से नहीं लिया। पुलिस शिकायत के अनुसार, इसके बाद भी जालसाजों का मोबाइल पर नियंत्रण बना रहा। इसी दौरान फोन से जुड़े वित्तीय खातों और लेनदेन तक पहुंच हासिल करने की कोशिश की गई।
10 सितंबर को उत्तम का मोबाइल अचानक बंद हो गया। उन्होंने फोन को दोबारा चालू करने के लिए कई बार प्रयास किया, लेकिन वह शुरू नहीं हुआ। उन्हें फोन खराब होने की आशंका हुई। अगले दिन मोबाइल अपने आप चालू हुआ तो उसमें लेनदेन से जुड़े चार संदेश मौजूद थे। संदेशों को देखने के बाद उन्हें पता चला कि उनके खाते से कुल ₹2 लाख की रकम निकाली जा चुकी है।
Proposal for Conducting Cyber Crisis Drill, Tabletop Exercise (TTEx) & CCMP Readiness Exercise
रकम निकलने की जानकारी सामने आते ही उत्तम अलीगंज थाने पहुंचे और पुलिस को पूरी घटना की जानकारी दी। शिकायत के आधार पर पुलिस ने मामला दर्ज कर जांच साइबर सेल को सौंप दी। पुलिस अब उस मोबाइल नंबर, व्हाट्सऐप संदेश और APK फाइल से जुड़े डिजिटल साक्ष्यों की जांच कर रही है, जिसके जरिए कथित तौर पर फोन में सेंध लगाई गई थी।
पुलिस के मुताबिक ठगी की रकम को फ्रीज कराने की कोशिश की जा रही है। जांच में यह भी पता लगाया जा रहा है कि खाते से रकम किस माध्यम से निकाली गई और लेनदेन के बाद पैसा किन खातों तक पहुंचा। डिजिटल साक्ष्यों के आधार पर आरोपियों तक पहुंचने का प्रयास किया जा रहा है।
साइबर अपराध विशेषज्ञों के मुताबिक APK फाइल सामान्य एप्लिकेशन पैकेज होती है, लेकिन अनजान स्रोत से भेजी गई फाइल को इंस्टॉल या खोलना जोखिम पैदा कर सकता है। जालसाज अक्सर चालान, बैंक अपडेट, केवाईसी, बिजली बिल या अन्य जरूरी दस्तावेजों के नाम पर ऐसी फाइल भेजकर लोगों को डाउनलोड करने के लिए प्रेरित करते हैं। फाइल में मौजूद दुर्भावनापूर्ण कोड फोन की अनुमति का दुरुपयोग कर सकता है।
इस तरह की ठगी में केवल रकम की सीधी निकासी ही खतरा नहीं होती। यदि किसी दुर्भावनापूर्ण एप्लिकेशन को संवेदनशील अनुमतियां मिल जाती हैं तो वह संदेश, सूचनाएं या अन्य जानकारी तक पहुंच बनाने की कोशिश कर सकता है। यही वजह है कि अनजान नंबर से आए किसी भी APK, लिंक या एप्लिकेशन को बिना सत्यापन खोले या इंस्टॉल करने से बचना जरूरी है। विशेष रूप से चालान या सरकारी नोटिस के नाम पर भेजी गई फाइल की पुष्टि आधिकारिक माध्यम से ही करनी चाहिए।